A História do Docker: da dotCloud aos Contêineres em Todo Lugar
Acompanhe a trajetória do Docker, de uma ferramenta interna da dotCloud a um padrão do ecossistema de contêineres, e entenda o papel de imagens, registros, Moby e padrões abertos.

Nesta página
A História do Docker: da dotCloud aos Contêineres em Todo Lugar
O Docker não inventou a ideia de isolar software. Sua grande contribuição foi tornar os contêineres um fluxo de trabalho prático para desenvolvedores: descreva o aplicativo, crie uma imagem portátil, compartilhe-a e execute-a em outra máquina. Esse ciclo simples mudou a forma de empacotar e entregar software.
A história começa dentro de uma empresa de nuvem com um problema de distribuição de software — e cresce até virar um ecossistema de ferramentas, padrões e projetos que vai muito além do produto de uma única empresa.
Antes do Docker: a ideia de contêiner já existia
Os mecanismos de isolamento são anteriores ao Docker. chroot no Unix, jails do FreeBSD, Zones do Solaris e namespaces e grupos de controle do Linux contribuíram com ideias e recursos para separar processos e limitar o uso de recursos. O Linux Containers (LXC) reuniu vários recursos do kernel Linux antes do surgimento do Docker.
O desafio no desenvolvimento cotidiano não era apenas tornar o isolamento possível. Era descrever, criar, transportar e executar um aplicativo e suas dependências de forma simples e repetível. A proposta inicial do Docker foi oferecer um fluxo acessível em torno dos recursos do sistema operacional.
2013: um projeto da dotCloud ganha destaque
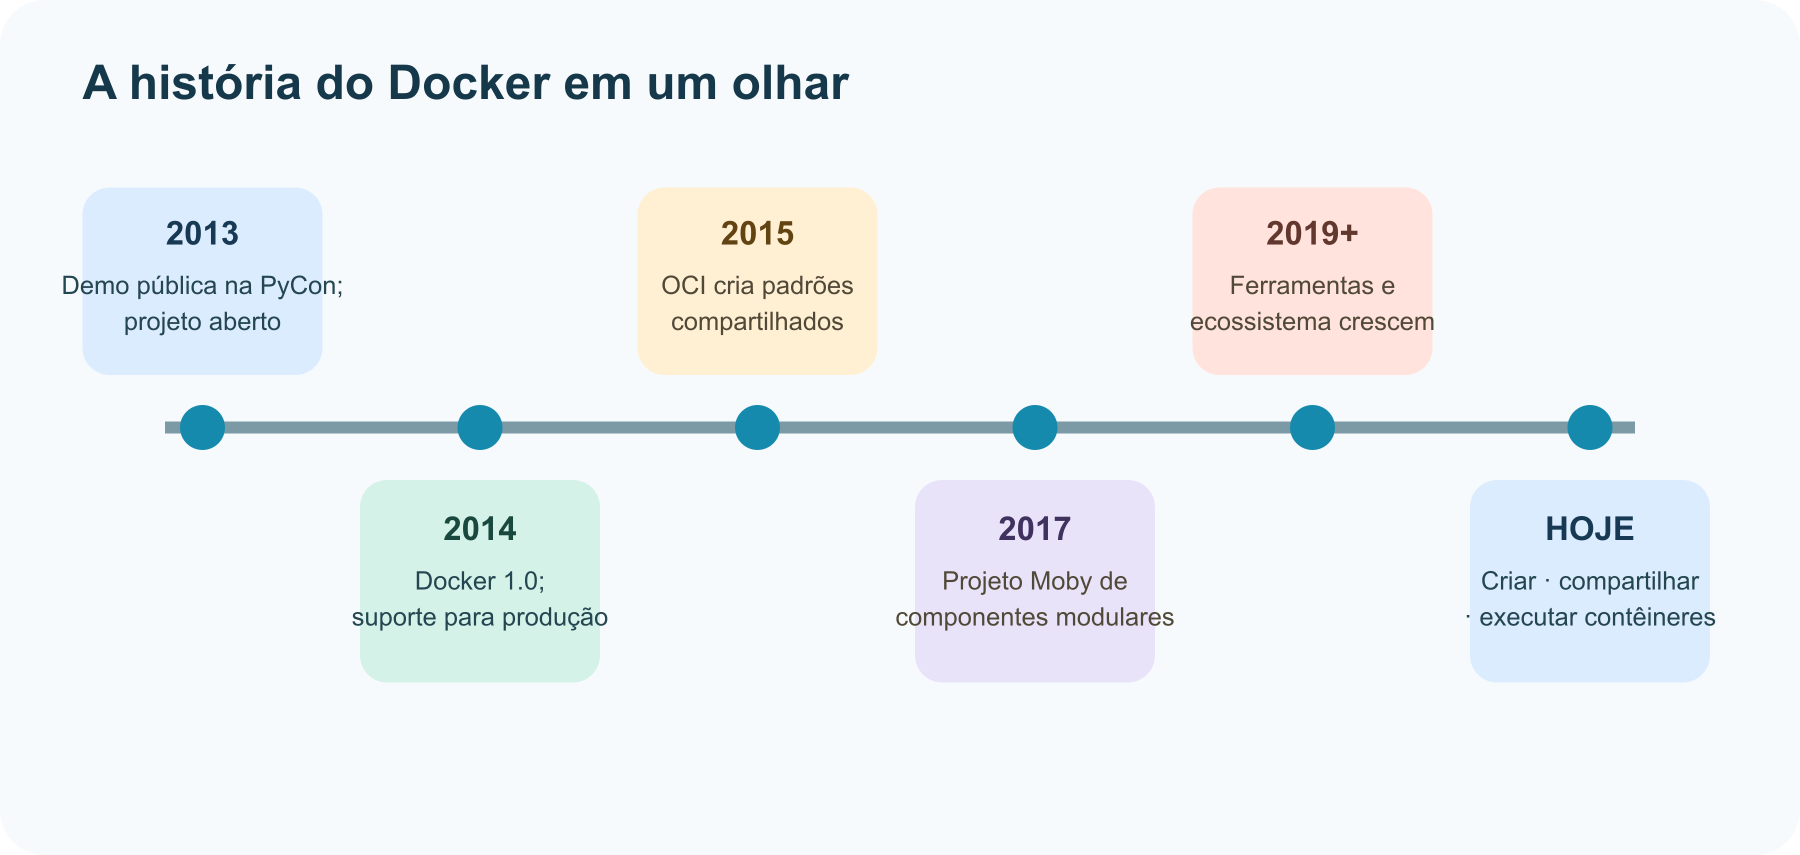
O Docker começou como um projeto interno da dotCloud, uma empresa de plataforma como serviço fundada por Solomon Hykes. Hykes apresentou o Docker publicamente na PyCon US, em março de 2013. A retrospectiva de aniversário do próprio Docker resume bem a motivação: era difícil enviar software para um servidor.
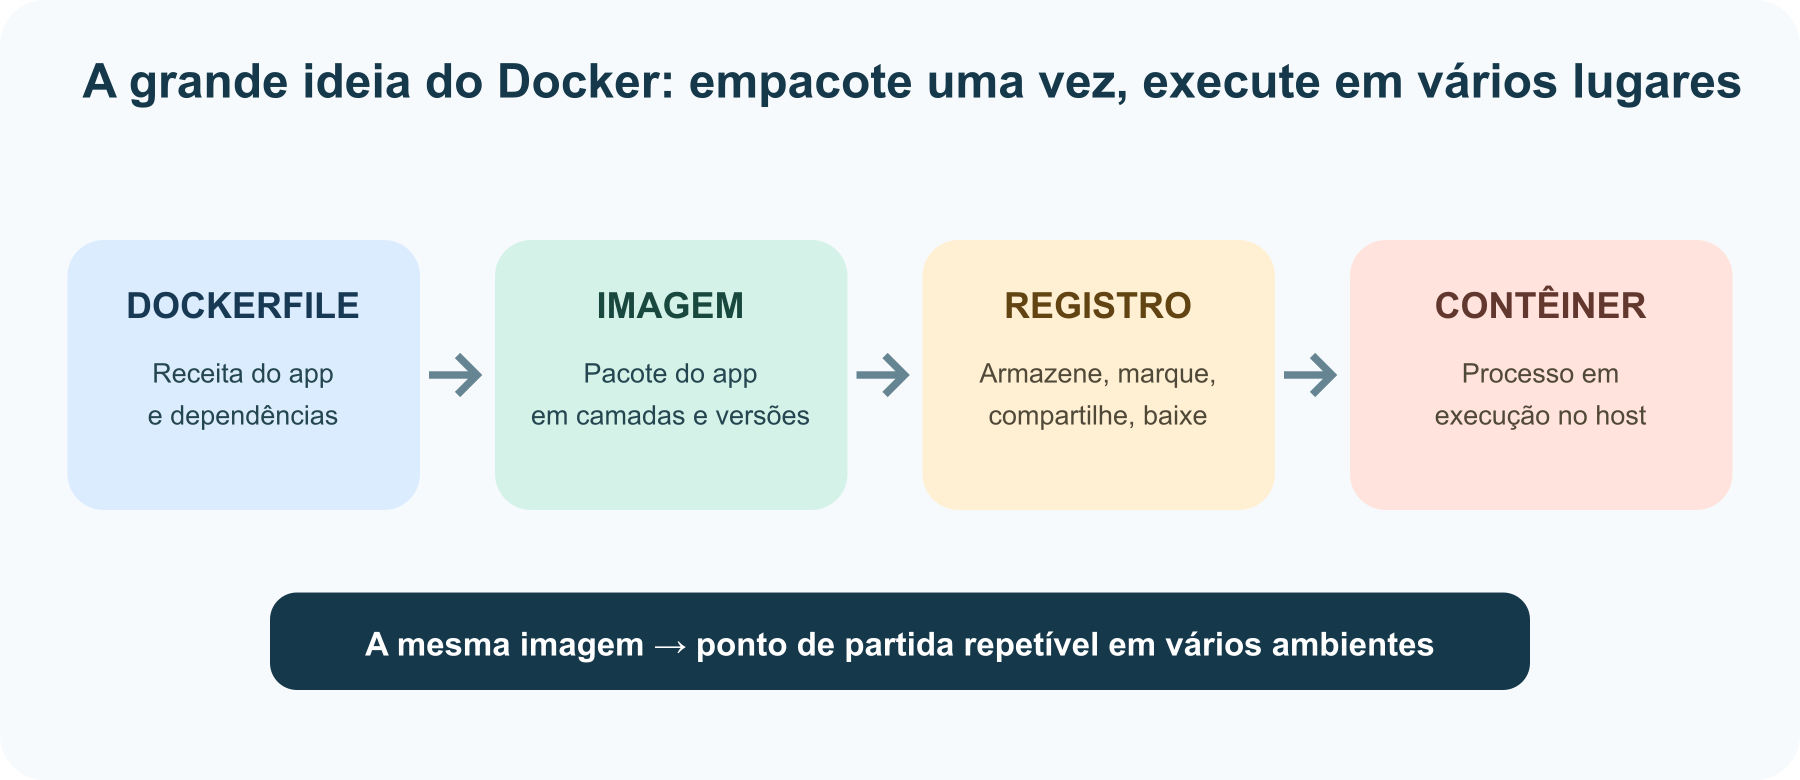
A ideia central era convincente: colocar o aplicativo e suas dependências em uma imagem e usar a mesma imagem para executá-lo em ambientes diferentes. As imagens podiam ser criadas em camadas, identificadas com tags e compartilhadas por um registro. O fluxo começou a parecer mais com transportar uma marmita bem preparada do que montar uma cozinha a cada destino.
Em outubro de 2013, a dotCloud mudou seu nome para Docker, Inc. e concentrou a empresa no projeto de código aberto Docker. O nome virou marca da empresa e, na conversa informal, sinônimo de ferramentas de contêiner — embora a tecnologia de contêineres seja mais ampla.
2014: Docker 1.0 sinaliza ambição para produção
O Docker 1.0 foi lançado em 9 de junho de 2014 com suporte para produção, de acordo com o histórico de versões do projeto. O Docker já não era apenas uma demonstração: desenvolvedores podiam criar imagens, executar contêineres e compartilhá-los pelo Docker Hub. Os Dockerfiles ofereciam uma forma textual de registrar os passos de criação, permitindo que a equipe revisasse e reproduzisse o ambiente.
O efeito foi além de “funciona no meu computador”. A equipe podia manter a receita de criação junto ao código, usar a mesma imagem em testes e implantação e passá-la entre pessoas e sistemas. Contêineres ajudaram a reduzir diferenças entre ambientes; não eliminaram todas elas, mas tornaram uma parte importante da entrega de software muito mais repetível.
2015–2017: padrões e componentes ampliam o ecossistema
Em junho de 2015, o Docker se juntou a outros participantes da indústria para criar a Open Container Initiative (OCI), projeto da Linux Foundation dedicado a padrões abertos para formatos e runtimes de contêineres. O Docker contribuiu seu formato de contêiner e o runtime runC como base desse trabalho. A ideia era importante: especificações compartilhadas permitiriam que imagens e runtimes funcionassem em um ecossistema mais amplo.
Em 2017, o Docker anunciou o Moby como projeto aberto para montar sistemas de contêineres a partir de componentes. A meta era permitir que quem cria plataformas reutilizasse as peças fundamentais, mantendo familiar o produto voltado a desenvolvedores. A empresa citou componentes como containerd e runC nesse ecossistema modular.
A conexão entre Docker e Kubernetes
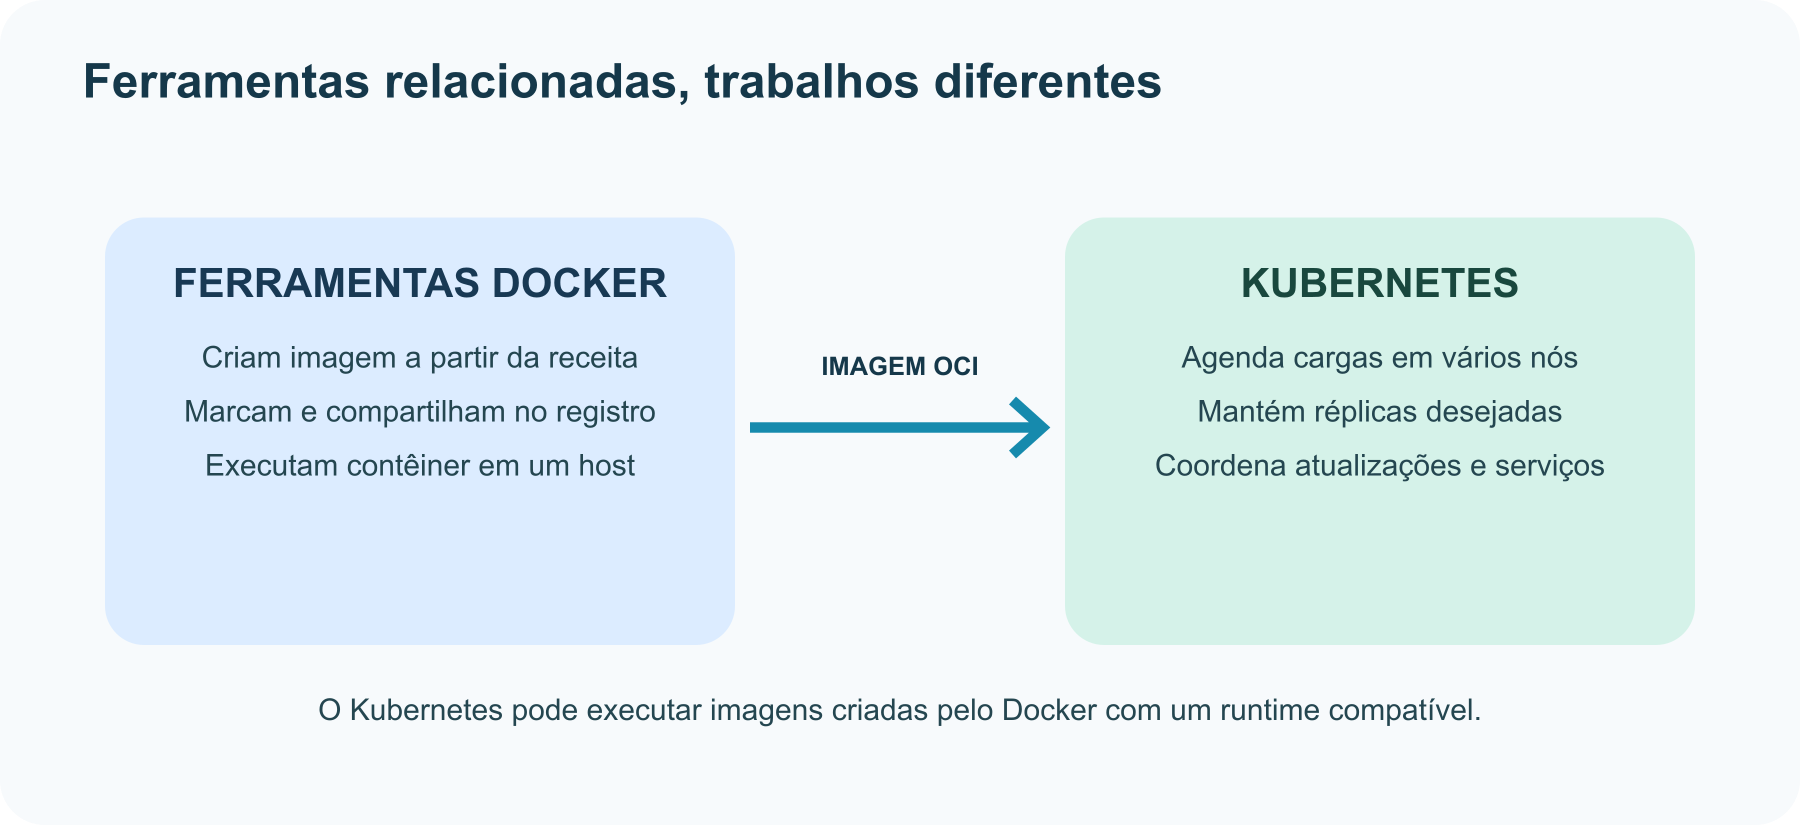
Docker e Kubernetes são relacionados, mas têm funções diferentes. As ferramentas Docker ajudam a criar, empacotar e executar contêineres. O Kubernetes coordena aplicações conteinerizadas em um conjunto de máquinas: onde posicioná-las, quantas cópias manter e como reagir quando algo muda.
As primeiras versões do Kubernetes davam suporte direto ao Docker Engine. Com o surgimento de outros runtimes, o Kubernetes criou a Container Runtime Interface (CRI), uma forma padronizada para o agente dos nós se comunicar com runtimes. Mais tarde, o projeto removeu o código interno dockershim na versão 1.24. A mudança tratava da conexão com o runtime — não invalidava as imagens Docker. Uma imagem criada com Docker ainda pode ser executada em um cluster Kubernetes com um runtime compatível.
Docker hoje: fluxo de trabalho, plataforma e ecossistema
Hoje, Docker costuma se referir a um conjunto de ferramentas e serviços para desenvolvedores, como Docker Engine, Docker Desktop, Docker CLI, Compose, distribuição de imagens e ferramentas de criação. Por baixo, o ecossistema mais amplo de contêineres inclui projetos abertos e especificações mantidos por várias comunidades. A documentação do Docker descreve o ciclo principal de forma simples: criar, compartilhar e executar aplicativos em contêineres.
Esse é o fio condutor histórico. O Docker tornou os contêineres acessíveis aos desenvolvedores com uma forma consistente de empacotar e transportar software. Padrões abertos e projetos modulares permitiram que o ecossistema crescesse em muitas direções.
Para saber mais
- Docker: Nove anos de juventude — Docker
- Mudanças nos repositórios dockerproject.org: breve origem do Docker — Docker
- Versões anteriores do Docker Engine — Docker Docs
- Sobre a Open Container Initiative
- Apresentando o projeto Moby — Docker
- O que é Docker? — Docker Docs
- Perguntas frequentes sobre a remoção do dockershim — Kubernetes
Read next
Autenticação em Servidores MCP: OAuth, Tokens e Confiança
Autenticar um servidor MCP vai muito além de colocar uma senha. Entenda como OAuth, público do token, escopos e verificações por ferramenta se combinam em servidores HTTP — e o que fazer em servidores locais stdio.
 nbkhope
Como Gerar Áudio a Partir de Texto com Texto para Fala (TTS)
Transforme um roteiro escrito em áudio falado: experimente a voz integrada do navegador e depois gere um MP3 com uma API moderna de texto para fala. Aprenda a escolher vozes, ajustar a pronúncia com SSML e revisar a qualidade.
nbkhope
Como Rotular Dados para IA: Um Guia Prático para Bons Exemplos de Treinamento
Aprenda a rotular dados para IA com uma tarefa clara, regras práticas, um pequeno piloto e verificações de qualidade que revelam divergências em vez de escondê-las. Inclui um exemplo de atendimento ao cliente.
nbkhope
Comentários
Be kind and specific. Comments with links from new accounts appear after a moderator reviews them.